Понедельник, 7 утра. Вместо магазина — казино
Мне позвонил владелец интернет-магазина сантехники, и его крайне напряжённый голос сразу выдавал серьёзную проблему. Клиент взволнованно сообщил: «Сергей, я открываю наш сайт, а там вместо привычных товаров крутится реклама онлайн-казино». Мы зашли на главную страницу и убедились, что злоумышленники полностью её подменили, поэтому комплексная **защита сайта от взлома** стала нашей главной задачей на ближайшие дни.
Все внутренние ссылки вели на сторонние ресурсы, а в мобильной версии платформы вообще происходил автоматический редирект посетителей на вредоносный сайт. Это полностью блокировало целевые действия реальных покупателей и приносило огромные финансовые убытки владельцу бизнеса.
В ходе детальной проверки сервера в корневой папке сайта мы обнаружили 47 чужих PHP-файлов, выполняющих роль скрытых бэкдоров. Через эти вредоносные «дверки» злоумышленник мог беспрепятственно заходить в систему в любой удобный для него момент времени. Самому старому файлу исполнилось уже три месяца, то есть хакер тихо сидел на сервере и только сейчас включил подмену контента.
Основная причина инцидента оказалась банальной: платформа 1С-Битрикс не обновлялась более полутора лет, из-за чего четыре критических патча безопасности прошли мимо системы. Ни одно исправление не было установлено вовремя, и в результате хакер легко использовал известную уязвимость, от которой защищает свежее обновление.
Итоговый результат халатности оказался плачевным: две недели ушло на полное восстановление работоспособности, а поисковые системы сразу пометили ресурс как опасный. На возвращение прежнего уровня целевого поискового трафика у команды ушло еще три месяца упорной работы.
Подобный случай далеко не единичный в нашей практике, ведь за последний год мы успешно восстановили двенадцать крупных сайтов после разного рода хакерских атак. У каждого проекта была своя уникальная история, но их объединял общий корень проблемы — полное отсутствие регулярного технического обслуживания. Владельцы запускают и настраивают магазин, после чего совершенно забывают о его поддержке, однако современные угрозы требуют постоянного внимания.
Другой частый сценарий заключается в том, что владелец узнаёт о компрометации ресурса не от систем мониторинга, а из тревожного уведомления от Яндекса. Письмо с предупреждением обычно приходит тогда, когда проект заражён уже несколько недель. Всё это время заказы могут приниматься в штатном режиме, но в фоне скрыто подгружается сторонний скрипт, уводящий мобильных пользователей на фишинговый сайт.
Почему взламывают именно Битрикс
Существует очевидный парадокс: 1С-Битрикс по праву считается одной из самых защищённых коммерческих CMS в России, предлагая мощные встроенные инструменты безопасности. Продукт содержит проактивный фильтр (WAF), модуль веб-безопасности и надежную защиту от распространенных атак прямо из коробки.
Однако именно высокая надежность платформы часто усыпляет бдительность владельцев бизнеса, которые начинают слепо верить в неуязвимость своего интернет-магазина. Они полностью прекращают установку обновлений, перестают контролировать критические настройки сервера и годами не меняют административные пароли. Из-за такой невнимательности эффективная **защита сайта от взлома** фактически отключается самим владельцем, а хакерам становится гораздо проще достичь своих целей.
Опытным злоумышленникам зачастую даже не требуется искать уязвимости в программном коде самой CMS, ведь им вполне достаточно найти брешь в сопутствующем серверном окружении. Устаревшая версия PHP, незакрытые системные порты, слабый пароль от FTP или забытая тестовая копия сайта в соседней директории становятся легкой мишенью для взломщиков.
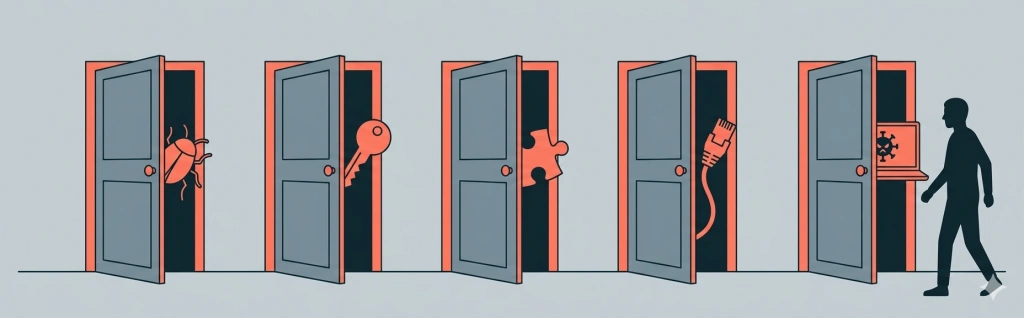
5 способов, которыми ломают интернет-магазины
1. Известные уязвимости в старых версиях
Это самый массовый вектор атаки, ведь схемы работы хакеров обычно строятся на автоматическом сканировании сети. В открытом доступе публикуют описание уязвимости, через пару дней выходит готовый инструмент для взлома, и боты начинают искать непатченные сайты. Если вы вовремя не обновляете систему, то надежная **защита сайта от взлома** падает до нуля, превращая ваш бизнес в легкую добычу.
2. Подбор паролей к админке
Стандартный адрес панели управления Битрикс известен абсолютно всем, поэтому автоматизированные скрипты круглосуточно перебирают простые комбинации логинов и паролей. Это звучит удивительно примитивно, но мы регулярно видим простые пароли вроде admin/12345 у каждого пятого нового клиента.
3. Уязвимости в сторонних модулях
В каталоге Маркетплейс есть тысячи дополнений, и каждый непроверенный модуль доставки или виджет оплаты может содержать скрытую угрозу. Даже если основное ядро Битрикса регулярно обновляется, один-единственный уязвимый плагин от стороннего разработчика может открыть хакеру доступ к сайту.
4. Доступ через FTP или SSH
Распространенной ошибкой администраторов остается использование простого протокола FTP, пароль от которого обычно лежит в старом открытом письме от хостинга. Также огромную опасность представляют забытые доступы к тестовым серверам, которые по невнимательности случайно стали рабочими площадками.
5. Заражение через компьютер администратора
Если на компьютере ответственного менеджера появится вирус-кейлоггер, он перехватит и украдет легитимные логин и пароль прямо при вводе. В этом случае хакер заходит в админку без проведения сложных технических атак, просто используя ваши реальные данные.
Полезные инструкции по анализу безопасности системы вы найдете на ресурсе support.orangecode.ru
Что происходит после взлома: реальная цена
Многие неопытные владельцы сайтов ошибочно полагают, что любые последствия хакерской атаки можно быстро и дешево устранить силами штатного программиста. На самом деле реальный ущерб для коммерческого проекта всегда оказывается гораздо серьезнее первоначальных поверхностных оценок.
Подмена контента. Появление рекламы запрещенных казино и скрытых редиректов мгновенно отпугивает лояльных покупателей, которые могут навсегда потерять доверие к вашему бренду.
Кража данных клиентов. Утечка конфиденциальных личных данных пользователей является грубым нарушением закона 152-ФЗ, а крупные штрафы для компаний могут достигать 18 миллионов рублей.
Пессимизация в поисковиках. Роботы Яндекса и Google мгновенно блокируют опасные ресурсы, из-за чего целевой поисковый трафик падает на 90% всего за одни сутки, а восстановление позиций занимает долгие месяцы.
Скрытый майнинг. Хакеры могут тихо установить майнер на ваш сервер, в результате чего сайт начнет сильно тормозить, а вы будете месяцами переплачивать хостингу за лишние ресурсы.
Рассылка спама. Когда с вашего сервера уходят тысячи спам-писем, IP-адрес быстро попадает в черные списки, после чего хостинг просто блокирует ваш аккаунт до выяснения обстоятельств.
Финансовые потери в цифрах. Интернет-магазин со среднесуточным трафиком в 500 человек при скромной конверсии в 2% безвозвратно теряет около 10 заказов за каждые сутки вынужденного простоя. При среднем чеке в 5 000 рублей чистые убытки составляют 50 000 рублей в день, а за две недели ремонта общие потери превысят полмиллиона.
Как защитить магазин: 10 шагов без программиста
Шаг 1. Обновите Битрикс до последней версии
Своевременные обновления ядра — это фундамент безопасности, на котором строится вся дальнейшая **защита сайта от взлома**. Зайдите в панель управления, проверьте наличие плашек и установите актуальные патчи, предварительно сделав полную резервную копию всех файлов.
Шаг 2. Обновите PHP до актуальной версии
Использование устаревшей версии PHP 7.4 или ниже создает критическую уязвимость, так как этот софт больше не получает важных изменений безопасности. Срочно переходите на ветки PHP 8.1 или выше, что также позволит ускорить генерацию страниц вашего сайта примерно на 30%.
Шаг 3. Включите проактивный фильтр (WAF)
Этот встроенный инструмент эффективно защищает систему от SQL-инъекций и внедрения вредоносного кода в базу данных. Обязательно проверьте статус этого модуля в настройках проактивной защиты Битрикса и переведите его в активный режим работы.
Шаг 4. Смените пароль админки на сложный
Используйте надежную комбинацию минимум из 16 символов, содержащую буквы разного регистра, цифры и специальные знаки. Полностью откажитесь от стандартного логина admin и храните все важные учетные данные только в зашифрованных менеджерах паролей.
Шаг 5. Включите двухфакторную аутентификацию
Активация защиты через одноразовые коды (OTP) гарантирует, что хакер не сможет войти в систему даже в случае успешного подбора основного административного пароля. Для генерации кодов можно использовать стандартные мобильные приложения на вашем смартфоне.
Шаг 6. Закройте доступ к админке по IP
Настройте ограничение доступа к разделу /bitrix/admin/ исключительно для доверенных IP-адресов вашего офиса или домашней сети. Все остальные пользователи увидят системную ошибку, что позволит полностью остановить автоматический подбор паролей бот-сетями.
Шаг 7. Отключите FTP, используйте SFTP
Обычный протокол FTP передает данные в открытом виде, поэтому безопаснее перейти на зашифрованный протокол SFTP по специальным ключам. Это простое действие полностью исключит вероятность перехвата ваших паролей злоумышленниками в процессе обмена данными.
Шаг 8. Настройте автоматические бэкапы вне сервера
Хранить резервные копии на том же диске абсолютно бесполезно, ведь при полном взломе системы вы потеряете и рабочий сайт, и бэкап. Настройте автоматическое ежедневное сохранение всех архивов в независимое изолированное облачное хранилище.
Шаг 9. Проверьте сторонние модули
Безжалостно удаляйте из системы все лишние или давно заброшенные разработчиками плагины, которые вы устанавливали из каталога Маркетплейс. Помните о том, что старые забытые дополнения часто становятся главным бэкдором для проникновения злоумышленников на сервер.
Шаг 10. Настройте monitoring изменений файлов
Включите встроенный модуль контроля целостности файлов, который станет вашим последним и самым надежным рубежом обороны. Система сразу пришлет уведомление администрации, если в рабочих директориях сервера неожиданно появится подозрительный сторонний скрипт.
Что не спасёт: мифы о безопасности
Миф 1: «Мы маленькие, нас не тронут». Автоматизированные боты ищут уязвимый софт на серверах, а не оценивают объемы вашей финансовой выручки, поэтому малый бизнес ломать даже проще.
Миф 2: «У нас есть SSL-сертификат». Данный сертификат отвечает исключительно за надежное шифрование трафика между пользователем и сайтом, но от взлома самой файловой системы сервера он никак не защищает.
Миф 3: «Хостинг отвечает за все». Провайдер обеспечивает стабильную работу физического железа и сети, однако комплексная **защита сайта от взлома** на уровне CMS всегда остается прямой обязанностью владельца.
Миф 4: «Мы настроили защиту один раз». Обеспечение информационной безопасности — это непрерывный процесс контроля, ведь новые изощренные методы обхода защитных барьеров появляются в сети буквально каждую неделю.
Миф 5: «За этим следит наш программист». Обычный разработчик пишет код и создает функционал сайта, тогда как тонкая настройка серверов и мониторинг хакерских атак требуют совершенно других профильных компетенций.
Частые вопросы
Как понять, что сайт взломан, если внешне всё работает нормально?
Для этого необходимо регулярно проверять встроенный контроль целостности файлов, внимательно отслеживать нагрузку на процессор и просматривать уведомления в панели вебмастера Яндекса.
Сколько стоит восстановление сайта после взлома?
Профессиональная очистка и восстановление скомпрометированного ресурса стоят от 30 до 150 тысяч рублей, но непрямые убытки от потери клиентов и падения трафика обычно оказываются гораздо выше.
Достаточно ли встроенной защиты Битрикс?
Штатные инструменты дают отличную базовую основу, однако комплексная **защита сайта от взлома** требует настройки сервера. Встроенные модули CMS не способны самостоятельно закрыть явные дыры в устаревшем программном обеспечении хостинга.
Как часто нужно обновлять Битрикс для безопасности?
Важные патчи безопасности необходимо развертывать сразу же в первые три дня после их официального релиза. Плановые пакеты обновлений функционала можно спокойно устанавливать один раз в месяц, предварительно создавая резервные копии.
Можно ли защитить сайт самостоятельно, без специалиста?
Включить двухфакторную аутентификацию или поменять административные пароли на сложные можно самому. Однако тонкая настройка сетевых протоколов и конфигурирование файрвола на сервере требуют глубоких профильных знаний сетевых технологий.
Что делать прямо сейчас
Безопасность интернет-магазина — это постоянная работа с обновлениями и мониторинг логов. Только проактивный подход защитит бизнес от финансовых потерь.
Три главных действия для владельца сайта:
- Проверьте наличие обновлений Битрикса и установите актуальные патчи безопасности.
- Перейдите на актуальную версию PHP (8.1 и выше), чтобы закрыть критические уязвимости старых версий.
- Смените пароль админки на сложный и включите двухфакторную аутентификацию.
Регулярно изучайте чек-листы по безопасности и технические рекомендации на ресурсе support.orangecode.ru.